




一、引言
2026年8月2日,欧盟《人工智能法案》(Regulation(EU)2024/1689,下称"欧盟AI Act")的透明度义务正式生效。自此,凡投放欧盟市场或影响欧盟境内自然人的AI系统,均须履行告知交互、标记生成内容、披露深度伪造等透明要求。这一节点的到来,标志着全球人工智能监管正从"战略宣示"转向"落地执行"。
在此之前,韩国《人工智能发展与信任基础构建基本法》(下称"韩国AI基本法")已于2026年1月22日全面施行,日本《人工智能相关技术研究开发及应用推进法》(下称"日本AI推进法")亦已于2025年生效。叠加我国《生成式人工智能服务管理暂行办法》《人工智能生成合成内容标识办法》等规则,全球主要法域的人工智能监管框架正在加速成形。
对正在"出海"的我国人工智能企业而言,上述立法意味着双重监管:一方面,向境内公众提供生成式AI服务的,须遵守算法备案、生成内容标识等要求;另一方面,进入目标市场,则须符合当地人工智能立法。
二、全球AI立法图景:从"进行时"到"落地时"
据斯坦福大学以人为本人工智能研究所(Stanford HAI)2026年4月发布的《2026年人工智能指数报告》(Artificial Intelligence Index Report 2026),全球已有47个国家出台人工智能相关法律或法案,OECD追踪的辖区超过80个。然而,真正出台"综合性、有约束力、风险分级"人工智能法律的,目前仅有欧盟与韩国两部;绝大多数法域或仍在立法进程中,或以部门规章、框架、软法推进,或依托地方立法拼图。
从整体格局观察,全球人工智能监管大体呈现三种形态:
- 以欧盟、韩国为代表的综合立法模式,通过风险分级对AI系统施加差异化义务;
- 以我国为代表的体系化部门规章模式,虽无单一法典,但通过算法、深度合成、生成式AI、内容标识等专项规章形成严密规制;
- 以日本、新加坡、英国为代表的软法促进模式,重发展、轻硬约束。本文所比较的欧盟、韩国、日本,分属第一种与第三种形态,具有较强的代表性。
三、欧盟《人工智能法案》:风险分级的范式
(一)规范逻辑:风险分级四档
欧盟AI Act的核心逻辑为风险分级。该法将AI系统按风险高低划分为四档:
- 不可接受风险,直接禁止,包括社会信用评分、利用AI操纵人的潜意识、利用人的脆弱性,以及公共场所实时远程生物识别(执法例外除外)等;
- 高风险,承担最重的合规义务;
- 有限风险,主要负担透明度义务;
- 最小风险,原则上不予规制。
其中,高风险的认定最具实务意义。根据该法第6条,认定路径有二:
- 产品安全路径,即AI系统属于受欧盟产品立法管辖之产品的安全组件,或本身即为此类产品,如医疗器械、机械、玩具、汽车等;
- 用途领域路径,即AI系统落入附件三所列八类领域——生物识别与分类、关键基础设施管理、教育与职业培训、就业与员工管理、基本私人及公共服务准入、执法、移民与庇护管理、司法行政。
值得注意的是,第6条第3款设置了"无重大风险"豁免:即使AI系统落入上述八类领域,若其不对自然人的健康、安全或基本权利造成重大损害风险,尤其是不实质影响决策结果,则不认定为高风险。该豁免设有四项情形,符合其一即可:
- 仅执行狭窄的程序性任务;
- 改进此前已完成的人类活动之结果;
- 检测决策模式或偏离,而非替代或影响既有的人类评估;
- 为相关评估执行准备性任务。
但须特别提示,凡涉及"画像"(GDPR定义下以自动化处理评估个人特征)的,一律认定为高风险,不得援引豁免。
(二)事前合规性评估
高风险AI系统在投放欧盟市场前,须完成合规性评估(conformity assessment)。评估路径有二:
- 内部评估(附件六),系默认路径。提供者须自行完成四项工作:确认质量管理体系(第17条)有效运转;审查技术文档(第11条、附件四)是否符合实质要求;核验设计与开发过程、上市后监控与技术文档的一致性;书面记录评估过程,签署欧盟符合性声明并加贴CE标志。该路径以存在覆盖实质要求的协调标准或共同规范为前提。
- 第三方评估(附件七),适用于生物识别等特定情形,在无协调标准时为强制。提供者须委托欧盟公告机构,经历申请、质量管理体系审计、技术文档评估、发证(最长有效期五年)及年度监督等环节,成本通常在2万至8万欧元之间。无论何种路径,评估完成后均须起草欧盟符合性声明、加贴CE标志(软件类AI系统可体现在界面、文档及用户条款中),并在欧盟数据库登记注册;系统发生实质性修改的,须重新评估。
评估的核心在于技术文档(附件四),其涵盖系统描述、设计规范、架构、数据治理(训练、验证、测试数据的选择、标注、清洗及偏见检查)、人类监督设计、风险管理、变更管理等事项,对应高风险AI系统须满足的七项实质义务——风险管理体系、数据治理、技术文档、记录保存、透明度、人类监督,以及准确性、稳健性与网络安全。
(三)透明度义务与罚则
第50条规定的透明度义务已于2026年8月2日生效,适用于所有AI系统而不分风险等级:直接交互的须告知用户,生成内容须作机器可读标记,深度伪造须披露,情绪识别与生物识别分类须告知,为公共利益发布的生成文本须披露。通用AI模型(GPAI)另须公布训练数据摘要,达到系统性风险标准(以训练计算量10的25次方FLOPs推定)的,还须开展红队测试、风险缓解与事件报告。罚则方面,禁止性实践最高可处3500万欧元或全球年营业额7%的罚款,多数其他违规最高可处1500万欧元或3%。
(四)域外适用
欧盟AI Act采域外适用原则:不要求提供者在欧盟设立实体,只要AI系统投放欧盟市场或输出影响欧盟境内自然人,即落入管辖。通过云服务、API、应用商店向欧盟用户提供AI能力,同样构成"投放欧盟市场"。这一逻辑与GDPR的域外适用一脉相承。
四、韩国《人工智能基本法》:双轨监管与海外事业者条款
(一)规范逻辑:以风险与AI类型为基础的分层监管
韩国AI基本法采取以风险和AI类型为基础的分层监管模式,其中"高影响AI"与"生成型AI"是企业合规的两个重点类别。
- 高影响AI指对人的生命、安全、基本权有重大影响的AI,涉及医疗保健、能源、交通、招聘雇佣、教育评估、刑事调查、贷款审查、核安全等领域;
- 生成型AI指生成文本、语音、图像、视频的AI。
须注意,两类并非互斥,同一AI系统可能同时构成生成型AI与高影响AI。与欧盟不同的是,韩国不设强制的事前认证,而要求企业自行判断是否构成高影响AI,政府侧重事后监督。
(二)主要义务与罚则
- 高影响AI经营者须履行事前确认、基本权影响评估、风险管理计划、用户保护措施及人类监督等义务;
- 生成型AI经营者的核心义务为标识——AI生成内容须明确标识,难辨真伪的语音、图像、视频须明确告知用户。
两类AI均负有透明度与可解释性要求。
值得关注的是,推动生成型AI透明化(标识)的重要背景之一,是2024年韩国爆发的深度伪造事件:当时韩国社会出现大量通过Telegram等平台传播的深度伪造色情内容,受害者涵盖普通女性、学生乃至教师,引发广泛社会震动,这一事件直接推动了标识义务的强化。罚则相对较轻,最高3000万韩元,主要针对违反部分透明度告知义务、未指定国内代理人以及不执行停止或整改命令等情形;且处罚设一年过渡缓期,政府先以咨询协助企业适应。
(三)海外事业者条款
对出海企业而言,韩国AI基本法第36条尤为关键:在韩国没有住所或营业所的AI事业者,达到施行令规定规模标准的,须指定韩国国内代理人并向科学技术信息通信部长官申报。
现行施行令规定,符合以下任一条件的海外AI事业者须指定国内代理人:
- 上一年度营业额达1万亿韩元以上;
- AI服务部门上一年度营业额达100亿韩元以上;
- 上一年度末前3个月韩国国内用户数日均达100万人以上;
- 曾因违反AI基本法相关规定而受到怠料处罚。
该条款不要求在韩国设立公司,通过互联网向韩国用户提供AI服务并达到门槛即触发,OpenAI、谷歌等企业均落入适用范围。
五、日本《AI推进法》:促进法框架下的软性约束
日本AI推进法于2025年5月28日通过、9月全面施行,为日本首部人工智能专项法律。其性质为促进法,立法目的在于促进AI研发与应用而非规制风险,与欧盟形成鲜明对比。该法在内阁设AI战略本部,由首相担任本部长,制定国家AI基本计划。
虽无直接罚则,但该法赋予政府调查权:
- 可对AI相关侵权行为(如深度伪造、著作权侵害)展开调查,对企业进行指导、建议;
- 企业负有配合义务;
- 严重侵权或经指导仍不改善的,政府可公开企业名称。
因此,日本的"软"在于无罚款,而不在于无后果——调查与公开点名带来的声誉影响,对出海企业而言可能甚于罚款。
促进政策方面,日本在算力(富岳NEXT)、数据(高质量数据与日语数据)、资金(预算创历史新高)、人才(引进海外人才)及国际合作(G7广岛进程)等方向均有布局。
六、三法比较与中国企业应对
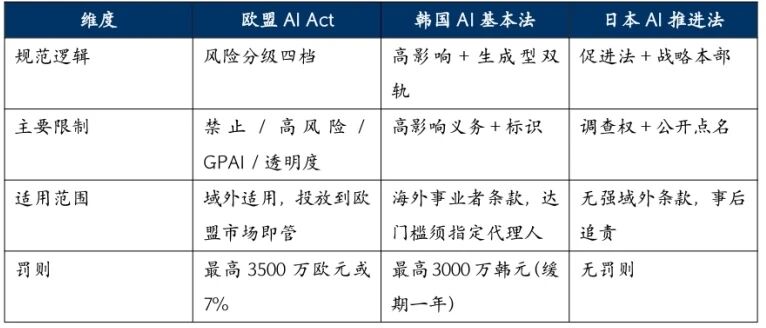
综合而言,欧盟以风险分级设红线,域外适用、罚则最重;韩国以双轨分层,海外事业者须指定国内代理人;日本以促进为主,软法但可公开点名。三法比较可归纳如下:
对出海的中国企业,建议按三步对号入座。
第一步,明确业务层级:
- 基础大模型企业受GPAI及系统性风险规制;
- 行业应用企业主要承担透明度与标识义务;
- 私有化部署若用于招聘、信贷等场景,可能落入高风险。
第二步,对照目标市场:
- 进入欧盟,先行落实透明度与标识(已生效),高风险合规提前布局2027年;
- 进入韩国,核查是否达海外事业者门槛,达则指定国内代理人;
- 进入美国,则需逐州排查法律风险。
第三步,守住三条红线:
- AI生成内容不标识,中国、欧盟、韩国均要求且已生效;
- 将AI用于招聘、信贷、医疗、执法等高风险场景而不作评估;
- 训练数据与生成内容的著作权、个人信息合规,此系软法法域事后追责的重点。
全球人工智能监管版图并非未来时,而是进行时。看清版图、认准红线,方能行稳致远。
原标题:法评 | 王祺、裴惠善:生成式人工智能出海:全球监管图景与合规框架
来源:中伦文德律师事务所
作者:
- 王祺,中伦文德律师事务所上海分所,高级合伙人;业务领域:国际投资与贸易、数字经济、科技、媒体与通信;联系电话:+8619946001917;邮箱:wangqi@zlwd.com
- 裴惠善,中伦文德律师事务所北京总所,合伙人;业务领域:国际投资与贸易、公司与并购、反垄断与竞争;联系电话:+8618611646624;邮箱:peihuishan@zlwd.com
特别声明:以上文章仅代表作者本人观点,不代表北京市中伦文德律师事务所或其律师出具的任何形式之法律意见或建议。